En el panel de Seguridad se encuentran algunos ajustes generales relacionados con la seguridad del sistema.
Seguridad
Reglas de contraseña
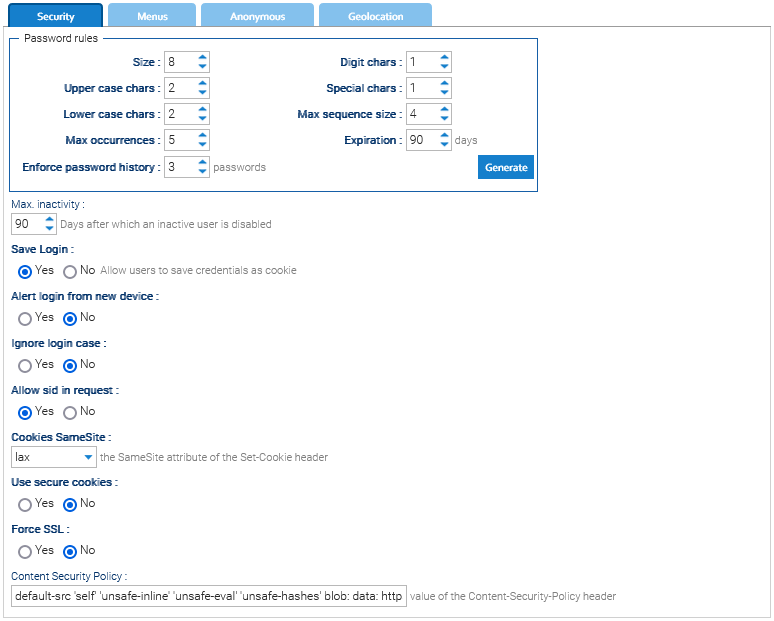
Puede definir un conjunto de reglas para hacer cumplir una calidad mínima de la contraseña para los usuarios. Utilice el botón Generar para generar una contraseña de muestra que cumpla con todas las reglas configuradas.
Tamaño: El tamaño de los caracteres de la contraseña (representa el tamaño mínimo de caracteres de la contraseña).
Caracteres en mayúsculas: Número mínimo de caracteres en mayúsculas.
Caracteres en minúsculas: Número mínimo de caracteres en minúsculas.
Máximo de ocurrencias: Número máximo de presencias del mismo carácter
Forzar historial de contraseñas: Evita la reutilización de una contraseña ya utilizada N veces.
Caracteres de dígitos: Número mínimo de dígitos.
Caracteres especiales: Número mínimo de caracteres especiales.
Tamaño máximo de secuencia: Número máximo de secuencias (secuencias de caracteres del mismo tipo, p. ej., 1234, abcd, GHIJK).
Si la secuencia supera el número máximo, impide que se establezca la contraseña.
El operador de comparación es <=, por lo que el número de secuencias debe ser <= al número establecido.
P. ej., con 4, no se acepta la secuencia 56789, mientras que 56689 sí.
Lo mismo se aplica a la secuencia GHIJK, mientras que GHIJT sí se acepta. Nota: Este parámetro no distingue entre mayúsculas y minúsculas.
Expiración de contraseña: duración de la contraseña antes de que se pide de cambiarla
Forzar el historial de contraseñas: número de contraseñas antiguas recordadas por el sistema para cada usuario con el fin de evitar su reutilización
Otras configuraciones de seguridad
Máx. inactividad: Si un usuario no tiene ninguna interacción con el sistema dentro de este número de días, se desactivará automáticamente.
Guardar el Login: si los usuarios tienen la opción de almacenar sus credenciales en el navegador
Alerta de acceso desde un nuevo dispositivo: Alerta al usuario cuando inicia sesión desde un dispositivo aún no encontrado
Ignorar mayusculas: si LogicalDOC debe ignorar las mayusculas en el nombre de usuario para autenticar a los usuarios
Permitir sid en la request: permite el atributo a sid en la request para pasar el identificador de sesión. Active esta opción solo si es realmente necesario porque puede comprometer la seguridad.
Cookies SameSite: determina cuándo se incluyen cookies en las solicitudes
Usar cookies seguras: habilita las cookies solo cuando se usa el protocolo HTTPS
Fuerzar SSL: si está activo, LogicalDOC redireccionará todas las peticiones HTTP en el protocolo seguro HTTPS (lea este how-to para instalar su Certificado)
Content Security Policy: el contenido para poner en el encabezado Content-Security-Policy de las respuestas HTTP.
Verificar al iniciar sesión: verifica el cumplimiento de la contraseña al iniciar sesión y si no cumple, el usuario se ve obligado a cambiarla.
Anónimo
Al activar esta opción se puede permitir el acceso al sistema por usuarios anónimos, sin pasar por la página de inicio de sesión y la cadena de autorización normal.
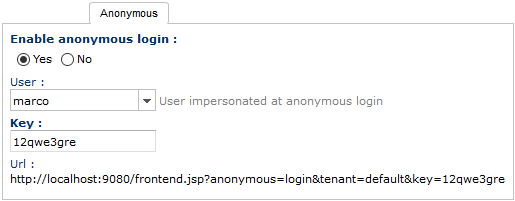
Cuando la opción está activada, usted puede distribuir el Url especial como se muestra arriba, a personas no registradas en el sistema. Cualquier persona que accede a esta url será conectado automáticamente como si él fuera el usuario seleccionado en el parámetro Usuario.
El visitante anónimo puede hacer dentro del repositorio de cualquiera cosa que puede hacer el Usuario asignado sobre la base de las políticas de seguridad que se le concedió. Tenga en cuenta que parte de la URL anónima está regulada por el parámetro Clave, por lo que cambielo en caso de que necesite invalidar direcciones URL ya distribuidas.
Use con cuidado
Por favor, activa esta opción solo en los casos en que realmente lo necesita, y asegúrese de asignar un usuario con acceso limitado a su repositorio
Menús
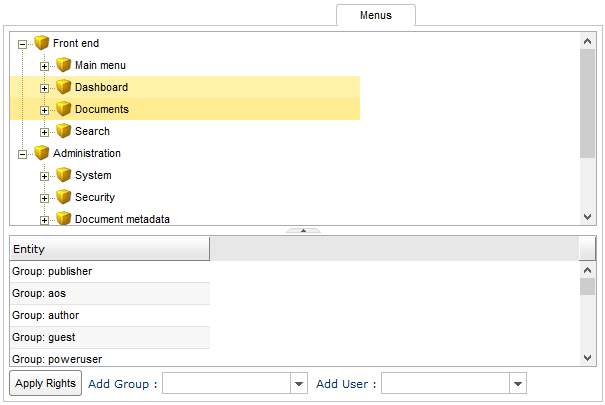
En este panel se puede determinar qué entidades(usuarios y grupos) pueden acceder a un menú. Después de seleccionar un elemento de menú, puede añadir nuevas entidades de seguridad utilizando las listas Añadir Grupo y Añadir Usuario, para borrar un elemento haga clic derecho en el nombre y pulse Eliminar. Si usted desea hacer sus cambios persistente, hay que pulsar el botón de Aplicar derechos.
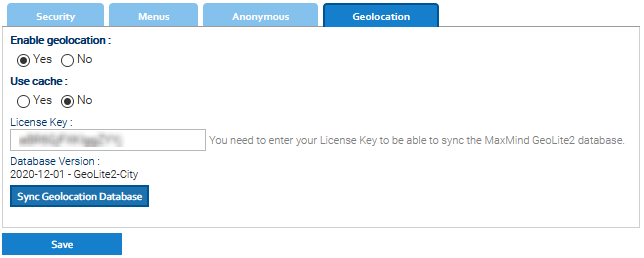
Geolocalización
LogicalDOC puede geolocalizar todas las solicitudes entrantes, y esto le brinda la oportunidad de rastrear de dónde provienen sus usuarios. Usamos la base de datos GeoLite, por lo que debe ingresar su Llave de Licencia MaxMind. Obtiene su llave de licencia gratuita suscribiéndose a GeoLite2 aquí: https://www.maxmind.com/en/geolite2/signup
Es importante mantener actualizada la base de datos GeoLite, por lo que de vez en cuando haga clic en Sincronizar base de datos de geolocalización.
Precisión
La geolocalización solo es posible cuando la solicitud proviene de una IP pública y en cualquier caso la precisión depende totalmente de la base de datos GeoLite utilizada, por lo que es importante mantenerla lo más actualizada posible.